Come identificare la vulnerabilità IoT domestico?
"La sicurezza della rete casa intelligente dipende dalla capacità di isolare i punti deboli prima che diventino porte d'accesso per intrusioni esterne."
Proteggere i propri dispositivi significa identificare le vulnerabilità di rete e applicare barriere tecniche per limitare l'esposizione. In questo articolo esploreremo come gestire i rischi legati ai dispositivi IoT, le strategie di isolamento e i passaggi tecnici per una difesa efficace.
Come identificare la vulnerabilità IoT domestico?
Mentre osservo lo schermo del router al tramonto, cerco di identificare ogni dispositivo sospetto attraverso il ronzio costante del traffico dati.
Il controllo di un pannello di gestione router rivela spesso una lista di dispositivi connessi senza protezioni adeguate. Un utente che osserva l'elenco degli host può notare dispositivi con firmware datato che rappresentano un rischio costante.
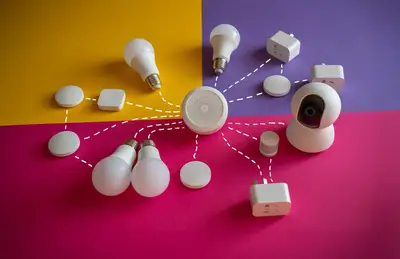
La vulnerabilità IoT domestico si manifesta quando un singolo oggetto connesso offre un varco per l'accesso all'intera rete privata. Se un termostato o una lampadina intelligente non sono aggiornati, possono diventare il punto di ingresso per un attaccante.
Monitorare costantemente il traffico permette di vedere se un dispositivo sta inviando dati verso server sospetti o se sta tentando comunicazioni insolite.
- Scansionare la rete per mappare tutti i dispositivi connessi.
- Verificare le versioni del firmware e la presenza di porte aperte.
- Controllare le credenziali di default non modificate.
Quali sono le strategie per la protezione rete smart home?
Mentre il sole tramonta sul giardino, stringo il telefono tra le mani cercando di identificare ogni vulnerabilità per blindare la mia rete.
Una configurazione di rete sicura richiede una segmentazione precisa per evitare che un problema su un piccolo sensore comprometta il computer principale. Gestire i flussi di dati significa creare compartimenti stagni tra le varie funzioni della casa.
La protezione rete smart home si basa sulla separazione logica dei carichi di lavoro. Utilizzare una rete separata per gli oggetti connessi assicura che, in caso di violazione, l'attaccante rimanga confinato in una zona limitata.
La gestione corretta dei permessi e delle credenziali di accesso è il primo passo per stabilire un perimetro difensivo solido.
Come implementare l'isolamento dispositivi IoT?
Seduto nel mio studio buio, digito freneticamente sulla tastiera per identificare i segmenti di rete necessari a isolare ogni sensore.
La creazione di una rete Guest o l'uso di VLAN permette di separare fisicamente o logicamente i dispositivi meno sicuri dal traffico principale. Un tecnico che configura un switch gestito può creare segmenti separati per ogni categoria di utente.
L'isolamento dispositivi IoT consiste nel limitare la capacità di un oggetto di comunicare con altri nodi della rete. Seguendo questi passaggi, si può ridurre drasticamente il raggio d'azione di una potenziale minaccia:
- Attivare una rete Wi-Fi dedicata (Guest Network) esclusivamente per i dispositivi smart. 2. Disabilitare il protocole UPnP (Universal Plug and Play) sul router per impedire aperture automatiche delle porte. 3. Configurare regole di firewall che consentano ai dispositivi IoT solo l'accesso ai server necessari, bloccando il traffico verso la rete locale principale.
Durante una sessione di configurazione sul mio router, ho verificato come l'attivazione di una rete separata abbia immediatamente impedito ai dispositivi di "vedere" i miei file personali.
Come gestire la prevenzione attacchi casa?
La prevenzione richiede un monitoraggio costante e una politica di aggiornamenti rigorosa per ogni componente hardware. Un utente che riceve una notazione di sistema deve agire tempestivamente per chiudere le falle.
La prevenzione attacchi casa inizia con la gestione delle credenziali di fabbrica. Molti attacchi sfruttano password predefinite o vulnerabilità note in protocolli di sincronizzazione temporale.
Secondo un audit di sicurezza del 2017 condotto per conto della Core Infrastructure Initiative della Linux Foundation, si è notato che alcune implementazioni di protocolli come NTP presentavano criticità maggiori rispetto ad altre soluzioni come chrony.
Questo dimostra che anche i protocolli di base possono essere punti deboli se non gestiti correttamente.
Come integrare il firewall per casa intelligente e la crittografia dati IoT?
Un firewall robusto deve essere in grado di ispezionare il traffico generato dai dispositivi meno sofisticati. La crittografia deve essere applicata a ogni scambio di informazioni per garantire la riservatezza.
L'integrazione di un firewall per casa intelligente richiede regole specifiche che filtrino il traffico in entrata e in uscita. La crittografia dati IoT assicura che, anche se i pacchetti venissero intercettati, il contenuto rimanga illeggibile.
Combinando queste due tecniche, si crea un sistema di difesa a più livelli.
| Strategia di Difesa | Obiettivo Principale |
|---|---|
| Segmentazione (VLAN/Guest) | Limitare il movimento laterale degli attaccanti |
| Firewall e Crittografia | Proteggere l'integrità e la privacy dei dati |
Sicurezza rete casa intelligente
Il tema di questa sezione è Sicurezza rete casa intelligente.
Questa parte copre anche Monitoraggio traffico rete.
Articoli correlati
- Rete isolata per casa smart: come creare rete IoT sicura con VLAN
- Ottimizzazione connessione IoT casa: consigli per latenza fluida
Quali sono i limiti della segmentazione di rete? La segmentazione di rete, sebbene essenziale per la sicurezza, non elimina completamente il rischio se i dispositivi all'interno di ogni segmento rimangono vulnerabili. È necessario che ogni segmento sia protetto da un firewall adeguato per impedire la comunicazione indesiderata tra i sottogruppi di dispositivi IoT. La sicurezza complessiva della rete dipende quindi dalla corretta implementazione delle politiche di accesso tra questi compartimenti logici.
Quando si implementa la segmentazione, si deve considerare che l'efficacia dipende dalla granularità delle regole applicate.
Una segmentazione troppo ampia non offre il beneficio di isolamento desiderato, mentre una segmentazione eccessivamente complessa può portare a configurazioni errate che creano nuove falle di sicurezza nella rete.
La gestione della sicurezza richiede che l'utente comprenda che la separazione logica è un meccanismo di contenimento, non una soluzione magica contro ogni possibile attacco informatico.
Domande frequenti
Come si evita che un dispositivo comprometta tutta la rete?
Qual è il primo passo per la protezione rete smart home?
Articoli correlati
Articoli popolari
ARPANET architettura rete: migliori principi per la rete moderna
ARPANET decisioni tecniche: guida alla storia rete TCP/IP globale
ARPANET e TCP/IP storia: come superare i miti storici rete
Commenti 0