スマートホームの脆弱性対策 デバイス通信特性を理解する方法
「スマートホームの利便性は、ネットワークの境界線が曖昧になることで、時に予期せぬリスクを招きます。」
スマートホームの脆弱性を防ぐには、デバイスの通信プロトコルの特性を理解し、適切な隔離と認証設定を行うことが不可欠です。本記事では、ネットワークの脆弱性を特定し、安全な環境を構築するための技術的なアプローチについて解説します。
主なポイントは以下の通りです。 * デバイスごとの通信特性に応じたネットワークの分離 * セキュアな通信プロトコルの選択と更新 * 侵入検知を意識したネットワーク設計
スマートホームの脆弱性をどうやって防げばいいの?
真夜中の静かなリビングで、私はスマートホームの脆弱性対策を意識しながら、震える指先で管理画面のパスワードを打ち込みました。 スマートホームのデバイスを新しいネットワークに接続する際、管理画面のパスワードを書き換える作業を始めます。設定画面を開き、デフォルトの認証情報を変更する一連の手順は、セキュリティの第一歩となります。
スマートホームの脆弱性対策とは、接続されているIoT機器が外部からの攻撃者や不正な通信の入り口にならないよう、ネットワークの境界を適切に管理することです。多くのスマートホーム機器は、セキュリティよりも利便性が優先される設計になっていることがあり、これがネットワーク全体の弱点となる場合があります。
IoT機器のネットワークセキュリティを確保するためには、個別のデバイスが持つ脆弱性を、いかにネットワーク全体の侵害に繋げないかが重要です。例えば、安価なスマート電球が踏み台となり、同じWi-Fiに繋がっているPCやNASへアクセスされるリスクを想定しなければなりません。
スマートホームの侵入防止技術を学ぶことは、単にパスワードを変えること以上に、データの流れを制御することを意味します。デバイスの通信を監視し、異常なトラフィックが発生していないかを確認する習慣が、家庭内ネットワークの信頼性を支えます。
ただし、利便性を極端に優先してセキュリティ設定を簡略化しすぎた場合には、対策の効果が限定的になります。
ネットワークの分離による隔離対策 スマートホームの脆弱性対策
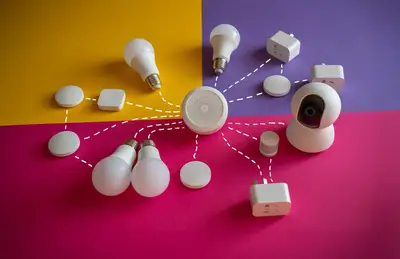
新しいスマートハブを設置し、既存のPCやスマートフォンと接続する場面を想像します。接続した瞬間に、デバイス同士が自由に通信できる状態は、便利ですがリスクも孕んでいます。
ホームネットワークの隔離対策として最も効果的な手法の一つは、VLAN(仮想LAN)やゲストネットワーク機能を用いて、IoT機器の通信範囲を限定することです。これにより、万が一スマートホーム機器が侵害されても、メインのPCやプライバシーに関わるデータが保存されたデバイスへの通信を遮断できます。
IoT機器のネットワークセキュリティを維持するためには、物理的な接続だけでなく、論理的な境界線を引くことが求められます。スマートホームの侵入防止技術を実践する上で、デバイスをグループ化し、必要な通信だけを許可する設定は非常に有効です。
データの通信の安全確保という観点からは、特定のデバイスが外部のサーバーと通信する際、どの経路を通っているかを把握しておく必要があります。隔離されたネットワークは、攻撃の拡散を防ぐための「防波堤」の役割を果たします。
ただし、デバイス間の通信が必要な場合に過度な分離を行うと、スマートホームとしての機能が損なわれる可能性があります。
セキュアな通信プロトコルの選択と更新
スマートホーム機器のファームウェアアップデートを確認する作業を行います。更新通知が来た際に、どのプロトコルが使われているか、あるいは古いプロトコルが残っていないかを確認します。
セキュアな通信プロトコルの活用は、データの盗聴や改ざんを防ぐための基本です。例えば、古い通信規格を使用しているデバイスは、暗号化が不十分である可能性が高いため、最新の暗号化規格に対応した機器を選ぶか、ネットワーク側で制御する必要があります。
スマートホームの侵入防止技術を構築する際、プロトコルの脆弱性は常に意識すべき事項です。古いプロトコルが残っていると、そこがネットワークへの入り口となる可能性があります。
データの通信の安全確保のために、デバイス間の通信が暗号化されているか、また認証プロセスが適切に行われているかを確認します。脆弱性診断の手法を日常的に意識することで、より強固なネットワークを維持できます。
ただし、古いデバイスが最新のプロトコルに対応していない場合は、単なる設定変更だけでは根本的な解決になりません。
侵入検知システムを用いた監視のステップ
ネットワーク管理ツールを起動し、リアルタイムのトラフィック状況を監視する場面です。グラフが動く様子を見ながら、想定外の通信が発生していないかを目視で追います。
侵入検知システム(IDS)の概念を家庭用ネットワークに適用する場合、以下のステップで進めることができます。
- ネットワークのトラフィックを可視化するツールを導入し、各デバイスの通信量を把握する。 2. デバイスごとに「通常の状態」の通信パターンを定義し、異常な通信(大量のデータ送信など)を特定できるようにする。 3. 異常を検知した際に、特定のデバイスをネットワークから切り離すための設定、または通知設定を行う。
これらを実行し、最後に設定が反映されているかを確認します。
私は実際に、スマートホーム機器を導入した際に、まず全てのデバイスをゲストネットワークに隔離する作業を行いました。この手順を踏むことで、メインの作業用PCへの影響を最小限に抑えることができました。
- ネットワーク内のトラフィックを継続的にモニタリングする。
- 異常な通信パターンや未知のデバイスの接続を検知する。
- 検知されたアラートに対して迅速に調査と隔離を行う。
脆弱性診断の手法と実践的アプローチ
スマートホーム機器の通信ログを解析する場面です。特定のデバイスが、意図しない外部IPアドレスと頻繁に通信している様子を確認し、その理由を調査します。
脆弱性診断の手法を家庭レベルで実践するには、まず接続されているデバイスのリストを正確に把握することから始まります。次に、各デバイスがどの程度の権限を持ってネットワークを探索しているかを検討します。
スマートホームの侵入防止技術において、デバイスの挙動を分析することは極めて重要です。例えば、スマート電球が突然大量のデータを外部へ送信し始めた場合、それはボットネットの一部として利用されている可能性を示唆します。
データの通信の安全確保を継続するためには、定期的なデバイスの棚卸しと、通信ログの確認が欠かせません。常に「このデバイスはなぜこの通信を行っているのか」という問いを持つことが、セキュリティの向上に繋がります。
ただし、診断作業自体がデバイスの動作に負荷をかける可能性があるため、稼働中のシステムへの実施には注意が必要です。
スマートホームのセキュリティに関するまとめ
| 対策項目 | 目的 | 期待される効果 |
|---|---|---|
| ネットワーク隔離 | 攻撃の拡散防止 | メインPC等への侵害を阻止 |
| プロトコル管理 | 通信の秘匿性確保 | 盗聴や改ざんの防止 |
ただし、一度の対策ですべてが完了するわけではなく、技術の進歩に合わせて継続的な見直しが必要です。
同じ主題はIoT機器 ネットワークセキュリティとも言う。
同じ主題はスマートホーム 侵入防止技術とも言う。
同じ主題はホームネットワーク 隔離対策とも言う。
同じ主題はデータ通信の安全確保とも言う。
関連記事
コメント 0