Slimme huis beveiliging zwaktes: hoe apparaten monitoren
Het identificeren en oplossen van kwetsbaarheden in slimme huis apparaten vereist een proactieve houding tegenover netwerkbeveiliging slimme apparaten. Door technische methoden zoals netwerksegmentatie en het updaten van protocollen toe te passen, kunnen gebruikers de integriteit van hun digitale omgeving waarborgen.
* Pas netwerksegmentatie toe om IoT-apparaten te scheiden van persoonlijke data. * Monitor continu de beveiliging van verbonden apparaten.
Hoe identificeer je slimme huis beveiliging zwaktes?
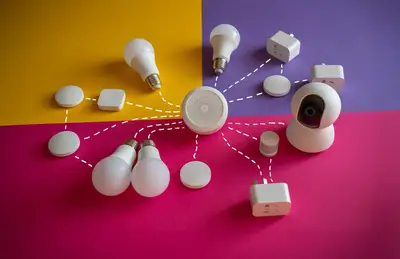
Een bewuste gebruiker loopt door de woonkamer en kijkt naar de verschillende verbonden apparaten, van slimme lampen tot beveiligingscamera's. Het observeren van ongebruikelijke netwerkactiviteit of trage reactietijden kan de eerste aanwijzing zijn voor een beveiligingslek.
Veel gebruikers vergeten dat elk IoT-apparaat een potentieel toegangspunt vormt voor onbevoegden.
Een specifiek aspect van netwerkbeveiliging is de synchronisatie van tijd, aangezien dit cruciaal is voor de authenticatie van certificaten.
Volgens een audit uit 2017 van drie NTP-implementaties, uitgevoerd namens de Core Infrastructure Initiative van de Linux Foundation, bleken zowel NTP als NTPsec problematischer dan chrony vanuit een beveiligingsstandpunt.
Het begrijpen van dergelijke protocollen helpt bij het herkennen van zwakke schakels in de tijd- en synchronisatiebeveiliging van het netwerk.
Hoe pas je netwerksegmentatie slimme huizen toe?
Het instellen van een aparte router of een VLAN is een technische handeling die concentratie vereist. Men moet de kabels en virtuele paden zo configureren dat de dataverkeerstromen strikt gescheiden blijven.
Netwerksegmentatie slimme huizen is een van de meest effectieve manieren om de impact van een geïnfiltreerd apparaat te minimaliseren.
Door een apart netwerk (zoals een gastnetwerk of een VLAN) te maken voor IoT-apparaten, voorkom je dat een kwaadwillende via een slimme thermostaat toegang krijgt tot je laptop of NAS-server. In dit scenario is de isolatie van apparaten de kern van de strategie.
Het uitvoeren van netwerksegmentatie slimme huizen vereist een goed doordacht plan. Gebruik de volgende stappen om een basisniveau van isolatie te creëren:
- Creëer een apart SSID of VLAN specifiek voor IoT-apparaten. 2. Configureer firewall-regels die verkeer van de IoT-zone naar het hoofdnetwerk blokkeren. 3. Controleer de isolatie door te testen of apparaten in de IoT-zone wel en niet bij de hoofdpc kunnen.
Ik heb zelf geëxperimenteerd met het scheiden van apparaten op verschillende frequenties om de stabiliteit te testen.
Hoe werk je aan inbraakpreventie slimme huizen?
Het monitoren van de router interface op onbekende MAC-adressen is een actieve beveiligingshandeling. Een gebruiker klikt door de lijst met verbonden apparaten en zoekt naar afwijkingen in het dataverbruik.
Inbraakpreventie slimme huizen draait om het detecteren van afwijkend gedrag voordat schade ontstaat. Als een slimme stekker plotseling grote hoeveelheden data verstuurt naar een onbekend IP-adres, kan dit duiden op een botnet-infectie.
Het instellen van alerts voor onbekende apparaten of ongebruikelijke bandbreedtepieken is hierbij essentieel.
De focus ligt hier op het bewaken van de dataoverdracht beveiliging IoT. Door de verkeersstromen te analyseren, kun je zien of een apparaat zijn normale functie uitvoert of dat er sprake is van data-exfiltratie.
Het gebruik van tools die netwerkverkeer visualiseren kan helpen bij het snel herkennen van onregelmatigheden.
Hoe optimaliseer je dataoverdracht beveiliging IoT?
Het controleren van de versleuteling op een tablet terwijl de verbinding loopt, is een routineklus voor de gevorderde gebruiker. Men kijkt naar de gebruikte protocollen om te zien of de verbinding veilig is.
Dataoverdracht beveiliging IoT is crucia면 het beschermen van de informatie die tussen de apparaten en de cloud wordt uitgewisseld. Veel goedkope apparaten gebruiken onversleutelde protocellen, waardoor gegevens gemakkelijk kunnen worden onderschept.
Het gebruik van versleutelde protocollen zoals TLS voor alle communicatie is de norm voor een veilig systeem.
De volgende stappen helpen bij het waarborgen van veilige overdracht:
- Gebruik alleen apparaten die versleutelde communicatie ondersteunen. 2. Controleer regelmatig de privacy-instellingen en de gebruikte cloud-diensten van de fabrikant. cip 3. Update de firmware van de gateway of router om bekende kwetsbaarheden in de versleuteling te dichten.
Een laatste controle op de versleutelingsstandaarden van de verbonden apparaten is altijd raadzaam.
Hoe combineer je firewall instellingen IoT met algemene beveiliging?
Het openen van poorten in de firewall is een delicate balans tussen bruikbaarheid en veiligheid. De gebruiker zit achter de computer en past de regels aan om een specifieke functie mogelijk te maken.
Firewall instellingen IoT moeten strikt zijn om de integriteit van het hoofdnetwerk te beschermen. Een te ruime firewall laat onnodige poorten openstaan, wat de aanvalsoppervlakte vergroot.
Het is essentereel om het principe van 'least privilege' toe te passen: geef een apparaat alleen de toegang die het strikt nodig heeft voor zijn functie.
Het beheren van firewall instellingen IoT betekent dat je de communicatie naar het internet beperkt tot alleen noodzakelijke domeinen. Als een apparaat geen cloud-interactie nodig heeft om lokaal te werken, moet de internettoegang volledig worden geblokt.
Dit verkleint de kans op externe manipulatie aanzienlijk.
Hoe werk je met intrusie detectie slimme apparaten?
Het bekijken van logs op een beveiligingsmonitor is een geduldig proces. De gebruiker scrolt door de tijdstempels en controleert de bron- en doeladressen.
Intrusie detectie slimme apparaten helpt bij het opsporen van actieve aanvallen of pogingen tot inbraak. Waar segmentatie preventief werkt, is detectie reactief en gericht op het begrijpen van de dreiging.
Het integreren van een Intrusion Detection System (IDS) in het netwerk kan waarschuwingen geven bij verdachte patronen.
Een effectieve strategie voor intrusie detectie slimme apparaten omvat:
- Activeer logging op de router en verzamel deze data centraal. 2. Stel drempelwaarden in voor het aantal mislukte inlogpogingen op het netwerk. 3. Gebruik tools die specifiek gericht zijn op het scannen van het lokale netwerk op kwetsbaarheden.
Het monitoren van deze signalen vereist een consistente aanpak om echt effectief te zijn.
- Belangrijke punten voor een veilig smart home:
- * Begrijp de risico's van verschillende tijdprotocollen voor netwerkstabiliteit.
- Het identificeren van kwetsbaarheden begint bij het in kaart brengen van alle apparaten die verbonden zijn met het netwerk.
- Slimme huis beveiliging zwaktes worden vaak gevonden in apparaten met verouderde firmware of standaardinstellingen die nooit zijn gewijzigd.
Het onderwerp van dit deel is Slimme huis beveiliging zwaktes.
Hetzelfde onderwerp heet ook IoT beveiligingslekken oplossen.
Gerelateerd
Reacties 0