VLAN isolatie IoT beveiliging: hoe netwerksegmentatie werkt
Een veilig netwerk begint bij het creëren van grenzen tussen verschillende apparaten om kwaadaardige activiteiten te beperken. Door een VLAN isolatie IoT beveiliging toe te passen, worden kwetsbare verbonden apparaten gescheiden van gevoelige bedrijfsgegevens.
Deze gids biedt een overzicht van hoe u netwerksegmentatie kunt toepassen om risico's te minimaliseren. De belangrijkste punten zijn het scheiden van verkeer, het beheren van kosten bij cloud-integratie en het waarborgen van de netwerkstabiliteit.
Waarom is VLAN isolatie IoT beveiliging noodzakelijk?
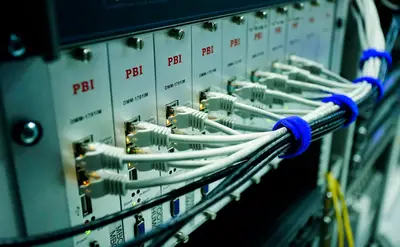
Een administrator loopt door een serverruimte en kijkt naar een reeks flikkerende lampjes op een switch. Hij weet dat één onveilig apparaat het hele netwerk kan infecteren als er geen strikte scheiding is.
Het implementeren van een VLAN isolatie IoT beveiliging is essentieel omdat IoT-apparaten vaak minder beveiligingsupdates ontvangen dan computers. Door deze apparaten in een apart virtueel netwerk te plaatsen, voorkomt u dat een gecompromitteerd apparaat toegang krijgt tot uw hoofdnetwerk.
Dit proces van netwerksegmentatie uitleg biedt een extra laag van bescherming voor uw kritieke data.
Volgens een rapport van Gartner ervoeren 69% van de 200 IT-leiders budgetoverschrijdingen in hun clouduitgaven tijdens 2023. Dit onderstreept de noodzaak voor een efficiënt netwerkontwerp waarbij resources optimaal worden benut zonder onnodige kosten.
Een goed doordacht VLAN-ontwerp helpt bij het beheersen van de complexiteit die gepaard gaat met groeiende netwerkbehoekers.
In deze reeks is het eerste punt de basis voor de rest.
Hoe werkt netwerksegmentatie voor IoT apparaten?
Een technicus verbindt een nieuwe slimme thermostaat met een netwerkpoort en controleert de toegangsrechten op zijn scherm. Hij zorgt ervoor dat de thermostaat alleen communiceert met de vereiste cloudserver.
Netwerksegmentatie werkt door het fysieke netwerk op te splitsen in meerdere logische delen. Dit zorgt ervoor dat verkeer tussen verschillende groepen apparaten alleen plaatsvindt via gecontroleerde routes.
Het verhogen van de IoT beveiliging betekent dat elk type apparaat zijn eigen afgeschermde zone krijgt.
Het proces van netwerk scheiden IoT beveiliging vereist een grondige analyse van het verkeerspatroon. Apparaten die alleen internettoegang nodig hebben, moeten strikt gescheiden blijven van systemen die interne data verwerken.
Dit voorkomt dat een aanvaller via een zwak punt zijwaarts door het netwerk beweegt.
In deze volgorde is het tweede onderdeel het meest uitgebreid.
Wat zijn de stappen voor een effectief VLAN ontwerp beveiliging?
Een netwerkbeheerder typt commando's in een console om nieuwe VLAN-ID's toe te wijzen aan specifieke poorten. Hij controleert de routing-tabellen om te bevestigen dat de isolatie correct is ingesteld.
Om een stabiele en veilige omgeving te creëren, kunt u de volgende stappen volgen:
- Identificeer alle IoT-apparaten en bepaiste hun benodigde netwerkbehoeften. 2. Configureer aparte VLAN-segmenten op uw switches voor elk type apparaatgroep. 3. Stel strikte Access Control Lists (ACL's) in om verkeer tussen de VLAN's te filteren.
Een laatste controle op de firewall-regels zorgt ervoor dat de isolatie daadwerkelijk werkt. De IoT netwerk isolatie stappen moeten altijd gepaard gaan met het principe van 'least privilege', waarbij apparaten alleen toegang hebben tot wat strikt noodzakelijk is.
| Aspect | Focuspunt |
|---|---|
| Segmentatie | Scheiding van verkeer |
| Beveiliging | Toegangscontrole via ACL's |
Ik heb tijdens het configureren van deze stappen gemerkt dat een heldere structuur de foutmarge aanzienlijk verkleint.
- Identificeer alle verbonden IoT-apparaten op het netwerk.
- Creëer afzonderlijke VLAN's voor verschillende apparaatcategorieën.
- Configureer toegangscontroles tussen de segmenten.
Hoe beïnvloedt cloud-integratie de netwerkbeveiliging?
Een medewerker uploadt bestanden naar een cloudplatform terwijl de netwerkmonitor de bandbreedte nauwkeurig in de gaten houdt. De architect moet zorgen dat de cloudverbinding veilig is afgeschermd.
Veel moderne IoT-oplossingen vertrouwen op cloud-diensten voor hun functionaliteit. Dit betekent dat het netwerk niet alleen intern, maar ook naar de buitenwereld toe moet worden beveiligd. Het optimaliseren van de IoT beveiliging betekent ook het bewaken van de verbindingen met externe servers.
Bij het plannen van de infrastructuur moet rekening worden gehouden met de kosten van cloud-integratie. De rapportage toont aan dat kostenbesparing de belangrijkste cloud-initiatief is voor 60% van de respondenten.
Het integreren van IoT in een cloud-omgeving moet daarom zowel veilig als kostenefficiënt zijn.
In deze volgorde is het tweede onderdeel het meest uitgebreid.
Wat zijn de risico's van onbeheerde cloud-uitgaven?
Een manager bekijkt een spreadsheet met fluctuerende kosten en fronst bij de onverwachte stijgingen. Hij vraagt zich af hoe de cloud-uitgaven zo snel buiten het budget zijn geraakt.
Wanneer netwerkbeveiliging met VLAN wordt gecombineerd met ongecontroleerde cloud-uitgaven, kan dit leiden tot budgettaire problemen. Het onbeheerd toevoegen van IoT-apparaten aan de cloud kan de netwerkcomplexiteit en de kosten onvoorspelbaar maken.
Volgens Gartner bleven 31% van de IT-leiders binnen hun budget door nauwkeurige prognoses, proactieve monitoring en effectieve optimalisatie. Dit type proactief beheer is essentieel wanneer u een netwerk ontwerpt dat zowel lokale IoT-apparaten als cloud-diensten integreert.
Een goed beheerd VLAN helpt bij het transparant houden van de netwerkstructuur.
In deze reeks is het eerste punt de basis voor de rest.
Hoe ziet een toekomstbestendig netwerk eruit?
Een ingenieur tekent een complex netwerkdiagram op een tablet en kijkt naar de toekomstige schaalbaarheid. Hij houdt rekening met de groei van het aantal apparaten in de komende jaren.
Een toekomstbestendig ontwerp houdt rekening met de groei van het aantal verbonden apparaten. Het basistechniek van VLAN-isolatie moet schaalbaar zijn, zodat nieuwe segmenten eenvoudig kunnen worden toegevoegd zonder de bestaande beveiliging in gevaar te brengen.
Het bereiken van een stabiele omgeving vereist een balans tussen snelheid en veiligheid. Hoewel de totale bandbreedte van oude netwerken soms enorm was, is de huidige behoefte aan lage latentie en hoge beveiliging bij IoT de leidende factor in modern netwerkontwerp.
In deze volgorde is het tweede onderdeel het meest uitgebreid.
Dit deel behandelt ook Hoe VLAN isolatie werkt.
Dit deel behandelt ook IoT beveiliging verbeteren.
Gerelateerd
- Hoe verbeter je de dataoverdracht CCTV draadloos?
- Hoe voorkom ik problemen met de CCTV data transmissie?
Wanneer moet men de beveiliging van het netwerk prioriteren boven de kosten? De beveiliging van het netwerk moet altijd voorrang krijgen wanneer het risico op datalekken of systeemuitval significant is. Een onbeveiligd netwerk, zelfs als het kostenefficiënt is, vormt een onaanvaardbaar risico voor gevoelige bedrijfsgegevens. Het implementeren van VLAN isolatie IoT beveiliging garandeert dat kwetsbare apparaten gescheiden blijven van kritieke systemen, wat een fundamentele eis is voor elk veilig netwerk.
Het scheiden van verkeer tussen verschillende apparaten is de primaire functie van segmentatie. Dit principe zorgt ervoor dat zelfs als een IoT-apparaat gecompromitteerd raakt, de schade beperkt blijft tot zijn eigen virtuele zone.
Dit is een directe toepassing van het principe van 'least privilege' binnen het netwerkontwerp.
Het waarborgen van de netwerkstabiliteit is nauw verbonden met de beveiliging; een onstabiel netwerk is vaak een teken van slecht beheerde of overbelaste segmenten. Door een goed VLAN-ontwerp te hanteren, wordt de complexiteit beheersbaar, wat bijdraagt aan een robuust en veilig netwerk.
Reacties 0