Segurança rede casa inteligente: dicas para proteger seu ambiente
"O perigo não está apenas no que o dispositivo faz, mas no que ele permite que outros façam através da sua conexão."
A segurança rede casa inteligente começa com o reconhecimento de que cada novo gadget é uma porta de entrada potencial para invasores.
Para proteger o seu ambiente, é necessário identificar vulnerabilidades IoT residencial e aplicar técnicas de isolamento para evitar que uma falha em uma lâmpada comprometa seu computador pessoal.
Este guia abordará a identificação de falhas, o isolamento de tráfego e a gestão de protocolos para garantir uma proteção rede smart home robusta.
Como identificar vulnerabilidades IoT residencial?
Ao segurar um novo dispositivo inteligente, é fácil esquecer que ele possui um sistema operacional e protocolos de comunicação que podem ser explorados. Uma inspeção visual ou técnica pode revelar se o aparelho possui senhas padrão ou serviços desnecessários ativos.
A análise de vulnerabilidades IoT residencial exige observar como o dispositivo se comunica com a nuvem e com outros aparelhos na mesma rede. Muitas vezes, o ponto fraco reside em firmwares desatualizados ou na falta de criptografia nos dados transmitidos.
Ao testar a resistência de uma nova lâmp智能, percebi que a facilidade de conexão muitas vezes mascara a ausência de protocolos de segurança robustos. A prevenção invasão dispositivos começa ao verificar se o fabricante oferece atualizações frequentes e se o acesso remoto é controlado.
- Realize um mapeamento de todos os dispositivos conectados.
- Verifique se há portas de comunicação abertas desnecessariamente.
- Analise a presença de senhas padrão de fábrica.
Qual o papel do isolamento para a proteção rede smart home?
Ao anoitecer, no escritório, sinto o frescor do ar enquanto traço barreiras digitais para manter os dados seguran.
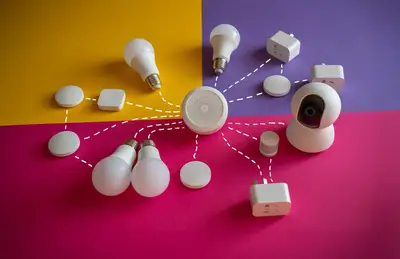
Um erro comum é manter todos os aparelhos na mesma rede principal, o que permite que um atacante se mova lateralmente pelo sistema. A proteção rede smart home depende de separar o tráfego de dispositivos de convidados e automação do tráfego de dados sensíveis.
O isolamento de rede é uma estratégia de defesa essencial para conter ameaças. Se um sensor de movimento for invadido, o atacante não conseguirá acessar o seu NAS ou o seu notebook pessoal se eles estiverem em segmentos diferentes.
A técnica de isolamento rede casa envolve o uso de VLANs ou redes de convidados para criar barreiras digitais. Ao configurar um roteador, eu sempre separo os dispositivos de automação em uma faixa de IP distinta para garantir que uma falha local não se torne um desastre sistêmico.
Como aplicar técnicas de defesa IoT em protocolos de tempo?
No meio da madrugada, ajusto o relógio no servidor e sinto um calafrio ao configurar protocolos para manter o sistema seguran.
A sincronização de tempo é fundamental para logs de segurança e para o funcionamento de certificados digitais. Um ataque de manipulação de tempo pode desestabilizar a segurança de diversos processos automatizados.
A segurança de protocolos como o NTP é um ponto crítico em redes complexas.
Segundo uma auditoria de segurança de 2017 sobre três implementações de NTP, realizada em nome da Core Infrastructure Initiative da Linux Foundation, tanto o NTP quanto o NTPsec foram considerados mais problemáticos do que o chrony do ponto de vista de segurança.
Essa informação destaca que nem todo protocolo de sincronização é igualmente seguro. Para garantir a integridade, é necessário escolher implementações mais resilientes e monitorar possíveis desvios temporais que possam indicar tentativas de ataque.
Quais são os passos para a prevenção invasão dispositivos?
Para proteger sua casa, siga este processo de configuração e verificação:
- Segmentação de Rede: Utilize a função de rede de convidados ou VLANs para colocar todos os dispositivos IoT em um segmento isolado da sua rede principal. 2.list Gestão de Credenciais: Altere todas as senhas de fábrica imediatamente e utilize autenticação de dois fatores sempre que o dispositivo permitir. 3. Atualização e Monitoramento: Ative as atualizações automáticas de firmware e realize uma verificação de segurança periódica nos dispositivos que possuem acesso à internet.
Após concluir esses passos, faça um teste de conectividade para garantir que os dispositivos de automação não consigam "enxergar" ou pingar os computadores da sua rede principal.
| Estratégia de Defesa | Objetivo Principal |
|---|---|
| Segmentação (VLAN/Guest) | Impedir o movimento lateral de atacantes |
| Atualização de Firmware | Corrigir vulnerabilidades de software conhecidas |
Como lidar com falhas de segurança em dispositivos legados?
Nem todos os aparelhos inteligentes suportam as proteções mais modernas, o que exige uma abordagem de contenção. Em casos onde o dispositivo não permite criptografia ou isolamento, a estratégia deve ser o controle de acesso rigoroso.
Quando um dispositivo antigo apresenta falhas de segurança, ele deve ser tratado como uma ameação constante. A solução é colocá-lo em uma rede extremamente restrita, sem acesso à internet, se a função permitir, ou usar um firewall para filtrar apenas o tráfego essencial.
Se um dispositivo não puder ser atualizado, ele deve ser isolado completamente para que sua vulnerabilidade não comprometa a integridade de toda a infraestrutura.
segurança rede casa inteligente
O tema desta seção é segurança rede casa inteligente.
Esta parte também cobre criptografia dados casa.
Esta parte também cobre firewall para dispositivos.
Artigos relacionados
- IoT isolamento rede casa: guia para otimizar rede smart home
- Otimização rede casa inteligente: guia para gestão de aparelhos
E como o perigo se manifesta na prática? O perigo se manifesta quando a falha de um único componente, como uma lâmpada, permite o acesso a dados mais críticos, como arquivos pessoais. Isso ocorre porque a rede não possui barreiras adequadas entre os aparelhos de baixa segurança e os computadores principais. A conexão mal gerenciada transforma um risco pequeno em um risco sistêmico.
Riscos de conectividade mal gerenciada Manter tudo na mesma rede principal facilita o movimento lateral do invasor. Se um dispositivo IoT for comprometido, ele serve como um ponto de apoio para explorar outros aparelhos. A proteção rede smart home exige que essa movimentação seja fisicamente impedida por segmentação de rede.
A importância do monitoramento contínuo Mesmo após a implementação de todas as defesas, o perigo persiste se não houver vigilância constante. É preciso verificar periodicamente se os dispositivos estão se comunicando apenas com os destinos esperados. A gestão de protocolos deve ser acompanhada de logs de tráfego para detectar anomalias.
E qual o limite da proteção? O limite da proteção reside na capacidade do usuário de manter dispositivos legados isolados. Mesmo com as melhores práticas, aparelhos sem suporte a atualizações representam um risco inerente. A segurança rede casa inteligente é, portanto, uma gestão de riscos contínua, não um estado final alcançado.
A aplicação correta das VLANs, por exemplo, só é eficaz se o roteador for configurado com precisão para impor essas barreiras digitais. Se a configuração falhar, o isolamento prometido não se concretiza, e o perigo se torna real.
Comentários 0