VLAN IoT isolamento segurança: guia para proteger dados sensíveis
"A segurança de rede não é apenas sobre evitar invasões, mas sobre controlar o fluxo de dados em um ambiente cada vez mais conectado."
A implementação de VLAN para IoT isolamento segurança permite que dispositivos inteligentes operem sem comprometer a integridade de toda a infraestrutura corporativa.
Este guia detalha como segmentar redes para mitigar riscos, focando em arquitetura de rede segura IoT, com o objetivo de proteger dados sensíveis contra vulnerabilidades de dispositivos periféricos.
Como funciona a segmentação para segurança de rede IoT VLAN?
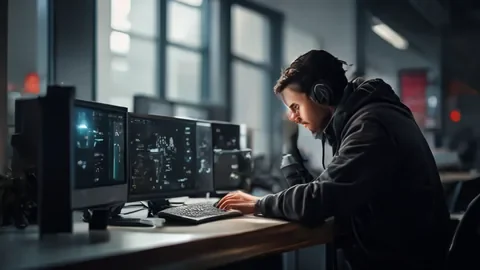
No escritório escuro, o administrador aperta o botão do switch enquanto visualiza a criação de uma vlan para separar o tráfego.
Um administrador de sistemas ajusta as configurações de um switch para criar caminhos lógicos distintos para diferentes tipos de tráfego.
Ao configurar uma VLAN para IoT isolamento segurança, o gestor garante que um dispositivo inteligente com segurança fragilizada não consiga acessar servidores críticos.
Segundo um relatório da Gartner, em uma pesquisa com 200 líderes de TI, 69% relataram excessos de orçamento em gastos com nuvem durante 2023, o que demonstra a complexidade de gerenciar recursos tecnológicos.
No contexto de rede local, a segmentação serve para que o tráfego de dispositivos de baixo custo não interfira na performance de sistemas essenciais.
A prática de usar uma arquitetura de rede segura IoT envolve a criação de domínios de broadcast separados. Isso impede que ataques de varredura se propaguem lateralmente pela rede.
Um projeto rede isolada IoT bem estruturado funciona como uma barreira digital, mantendo o tráfego de controle e o tráfego de dados de usuários em trilhas que nunca se cruzam sem uma inspeção rigorosa.
A segmentação funciona criando domínios de broadcast distintos, garantindo que o tráfego de dispositivos inteligentes não se misture com os dados sensíveis da rede corporativa.
Qual o impacto da velocidade e largura de banda no isolamento?
Um engenheiro de rede observa o tráfego passando por cabos de fibra óptica enquanto monitora a latência de dispositivos conectados. A compreensão das capacidades de transmissão é fundamental para desenhar uma segurança rede IoT VLAN eficiente.
Historicamente, a capacidade de transporte de dados mostra que, embora a velocidade de conexões individuais em redes telefônicas antigas fosse limitada a 56 kbit/s, a largura de banda total daquela rede era estimada em 1 Tbit/s, o que é 100.000 vezes maior que a do Ethernet.
Essa diferença de escala reforça a necessidade de gerenciar o tráfego de forma inteligente.
Ao aplicar o isolamento IoT com VLAN, o administrador evita que o consumo excessivo de largura de banda por dispositivos de IoT cause congestionamento em outros setores. Uma segurança rede IoT VLAN robusta equilibra a alta demanda de dados com a necessidade de controle granular.
O objetivo é garantir que a alta velocidade de transmissão não se torne um vetor para a saturação descontrolada de recursos.
O isolamento via VLAN pode introduzir latência se o roteamento entre redes for mal configurado, exigindo atenção ao throughput para evitar gargalos nos dispositivos de alta demanda.
Quais são os passos para implementar o isolamento IoT com VLAN?
Um técnico de TI acessa o console de gerenciamento para aplicar novas regras de encaminhamento. Para estabelecer uma base sólida, é necessário seguir procedimentos de segmentação lógica que garantam o isolamento de dispositivos vulneráveis.
Para realizar essa tarefa, siga estas etapas:
- Identifique todos os dispositivos IoT e classifique-os por nível de risco e tipo de função. 2. Crie VLANs específicas no switch para agrupar dispositivos de IoT, separando-os da rede de dados principal. 3. Configure regras de controle de acesso (ACLs) no roteador ou firewall para permitir apenas o tráfego estritamente necessário entre as VLANs.
Após a configuração inicial, realize um check de conectividade para garantir que os dispositivos na VLAN de IoT não consigam "pingar" ou acessar endereços IP da rede de produção. Eu observei que essa separação clara é o primeiro passo para uma defesa em profundidade.
- Identificar e categorizar todos os dispositivos IoT na rede.
- Configurar as IDs de VLAN específicas nos switches de acesso.
- Estabelecer regras de firewall e roteamento entre as VLANs.
Como lidar com a escalabilidade e o planejamento de rede?
Um gestor de TI revisa o planejamento de expansão da infraestrutura para o próximo ano. Planejar a rede com foco em segurança permite que novos dispositivos sejam adicionados sem reestruturar todo o sistema.
O planejamento de rede segura IoT deve prever o crescimento do número de conexões. Como 76% das equipes de TI já migraram ou planejam migrar seus fluxos de trabalho de impressão para a nuvem devido à sua simplicidade, a rede precisa ser flexível.
A estratégia de VLAN para vulnerabilidades IoT deve ser escalável. Se novos dispositivos forem adicionados, eles devem ser colocados imediatamente em suas respectivas redes isoladas.
Um projeto rede isolada IoT bem planejado evita que a expansão desordenada elimine as barreiras de segurança estabelecidas anteriormente.
Quais são as limitações ao aplicar VLAN para vulnerabilidades IoT?
Um analista de segurança testa as regras de firewall para verificar se há vazamentos de pacotes entre as redes. Mesmo com a segmentação, existem desafios técnicos que podem comprometer a eficácia das políticas aplicadas.
A principal limitação ocorre quando o hardware de rede não suporta o número necessário de VLANs ou o tráfego de interconexão (inter-VLAN routing) sobrecarrega o processador do switch.
Embora a segmentação ajude, ela não substitui a necessidade de firewalls de próxima geração para inspeção profunda de pacotes.
| Característica | Rede Unificada | Rede Segmentada (VLAN) |
|---|---|---|
| Risco de Movimentação Lateral | Alto | Baixo |
| Complexidade de Gerenciamento | Baixa | Moderada/Alta |
A tabela mostra que a troca de uma rede única por uma segmentada exige maior esforço de gestão em troca de segurança. Eu notei que a gestão de múltiplas VLANs exige documentação rigorosa para evitar erros de configuração.
As VLANs isolam o tráfego de rede, mas não protegem contra vulnerabilidades de software no próprio dispositivo ou ataques que ocorrem dentro da mesma sub-rede.
Como garantir que o isolamento IoT com VLAN seja eficaz?
Um auditor de sistemas verifica as tabelas de endereços MAC para garantir que os dispositivos estão nos segmentos corretos. A manutenção da segurança exige auditorias constantes e ajustes finos nas regras de rede.
Para manter a eficácia, é essencial monitorar o tráfego entre as VLANs. A segurança de rede IoT VLAN depende de regras que impeçam que um dispositivo infectado na rede de IoT tente explorar dispositivos na rede corporativa.
Manter o isolamento IoT com VLAN exige uma política de "privilégio mínimo" aplicada ao tráfego de rede. Isso significa que um termostato inteligente só deve conseguir falar com o servidor de controle, e nada mais.
A vigilância constante sobre as novas conexões é o que mantém a integridade da infraestrutura.
A eficácia depende da aplicação rigorosa de listas de controle de acesso (ACLs) e da monitoração constante para detectar comportamentos anômalos nos segmentos isolados.
VLAN IoT isolamento segurança
O tema desta seção é VLAN IoT isolamento segurança.
O mesmo tema também se chama Isolar IoT com VLAN.
Esta parte também cobre Como configurar VLAN IoT.
Esta parte também cobre Melhores práticas isolamento IoT.
Como configurar VLAN IoT
Artigos relacionados
Comentários 0