Wie schütze ich sensible Daten durch VLAN?
„Sicherheit durch Trennung statt durch Software-Algorithmen.“
In diesem Artikel erfahren Sie, wie Sie durch eine gezielte VLAN Sicherheitsarchitektur Sicherheitslücken mit VLAN schließen können, indem Sie Datenverkehr physisch und logisch trennen.
Wir behandeln die grundlegende Netzwerksegmentierung VLAN, zeigen die Implementierung von Physischen Geräte Netzwerkschutz und geben praktische Tipps zur VLAN Isolierung einrichten.
Wie verhindert eine VLAN Sicherheitsarchitektur den Zugriff durch unbefugte Geräte?
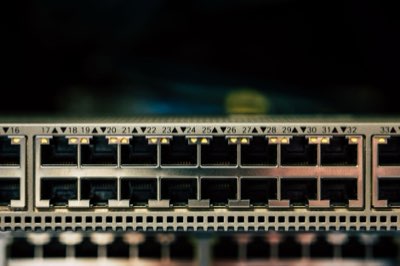
Ein Administrator betrachtet die Kabelverbindungen an einem Switch und stellt fest, dass verschiedene Abteilungen dieselbe Hardware nutzen. Um die Sicherheit zu erhöhen, muss der Datenverkehr so strukturiert werden, dass ein kompromittiertes Gerät nicht das gesamte Netzwerk infiltrieren kann.
Die Implementierung einer VLAN Sicherheitsarchitektur ermöglicht es, ein physisches Netzwerk in mehrere logische Einheiten zu unterteilen.
Durch diese Netzwerksegmentierung VLAN wird sichergestellt, dass ein Angreifer, der Zugriff auf ein IoT-Gerät erhält, nicht automatisch auf die privaten Server zugreifen kann. Die Trennung erfolgt auf Layer-2-Ebene, was bedeutet, dass Broadcast-Domänen isoliert werden.
So können Sie die Zugriffsrechte durch VLAN steuern und verhindern, dass sich Schadsoftware ungehindert zwischen verschiedenen Netzwerksegmenten ausbreitet.
Warum ist die Netzwerksegmentierung VLAN für die Sicherheit essenziell?
Am späten Abend im Büro betrachtet der Techniker konzentriert den Bildschirm, um die Netzwerksegmentierung VLAN für sensible Datenströme zu planen.
Ein Techniker prüft die Konfiguration eines Kern-Switches und sieht, wie der Datenverkehr zwischen Gast-WLAN und dem internen Büronetz fließt. Die logische Trennung ist die erste Verteidigungslinie gegen laterale Bewegungen von Angreifern.
Die Netzwerksegmentierung VLAN dient dazu, die Angriffsfläche zu minimieren. Wenn ein Gerät in einem isolierten Segment infiziert wird, bleibt der Schaden auf diesen Bereich beschränkt.
Durch die gezielte VLAN Isolierung einrichten können Sie sicherstellen, dass sensible Datenströme von unsicheren Endgeräten getrennt bleiben.
Dies ist besonders wichtig, um Sicherheitslücken mit VLAN zu schließen, die entstehen, wenn alle Geräte in einem einzigen, großen Broadcast-Bereich kommunizieren. Eine saubere Struktur ermöglicht zudem eine bessere Überwachung des Datenverkehrs.
Wie gelingt die praktische Umsetzung der VLAN Isolierung einrichten?
Ich sitze vor dem Terminal meines Managed-Switches und erstelle die ersten VLAN-IDs, um die erste Trennung zwischen dem Management-Netz und dem Benutzer-Netz vorzunehmen.
Um eine effektive Trennung zu erreichen, folgen Sie diesen drei Schritten:
- Definition der Segmente: Erstellen Sie für jeden Zweck (z. B. Management, IoT, Gäste, Produktion) eine eigene VLAN-ID auf dem Switch. 2. Port-Zuweisung: Weisen Sie die physischen Switch-Ports den entsprechenden VLANs zu. Ports für Endgeräte werden als "Access Ports" konfiguriert, während Verbindungen zwischen Switches als "Trunk Ports" fungieren. 3. Inter-VLAN-Routing kontrollieren: Nutzen Sie einen Layer-3-Switch oder einen Router, um den Verkehr zwischen den VLANs zu steuern. Hierbei können Sie Access Control Lists (ACLs) anwenden, um den Zugriff zwischen den Segmenten streng zu limitieren.
Abschließend müssen Sie prüfen, ob die zugewiesenen Ports tatsächlich nur den erlaubten Verkehr übertragen und ob das Routing zwischen den VLANs den Sicherheitsrichtlinien entspricht.
Was sind die Unterschiede in der Bandbreitennutzung bei getrennten Netzen?
Ein Ingenieur vergleicht die Auslastung eines alten Telefonnetzes mit modernen Ethernet-Verbindungen auf einem Diagramm. Er erkennt die massiven Unterschiede in der Kapazität und Geschwindigkeit.
Historische Vergleiche zeigen die Bedeutung der Bandbreitenplanung. Laut Wikipedia war die Geschwindigkeit für einzelne Verbindungen im damaligen Telefonnetz auf 56 kbit/s begrenzt, was weniger als ein Hundertstel der Geschwindigkeit von Ethernet entsprach.
Dennoch wurde die Gesamtbandbreite dieses Netzwerks auf 1 Tbit/s geschätzt, was das Hunderttausendfache von Ethernet war. Solche massiven Unterschiede verdeutlichen, warum die effiziente Gestaltung der Bandbreite und die logische Trennung in modernen Netzwerken entscheidend sind.
| Merkmal | Altes Telefonnetz (Einzelleitung) | Modernes Ethernet (Vergleichswert) |
|---|---|---|
| Geschwindigkeit | 56 kbit/s | > 560.000 kbit/s (Beispielhaft) |
Ich habe beim Vergleich der Durchsatzraten gesehen, wie wichtig die effiziente Verteilung der Last auf verschiedene Segmente ist.
Welche Einschränkungen gibt es bei der VLAN-basierten Sicherheit?
Ein Administrator stellt fest, dass trotz der VLAN-Trennung ein Router zwischen den Netzen steht, der als potenzieller Angriffspunkt fungiert. Die Sicherheit hängt stark von der korrekten Konfiguration der Routing-Instanz ab.
Eine wesentliche Einschränkung ist, dass VLANs allein keine vollständige Sicherheit gegen Angriffe auf Layer-3 oder höher bieten. Wenn die Firewall oder der Router, der das Inter-VLAN-Routing übernimmt, falsch konfiguriert ist, können Sicherheitsbarrieren umgangen werden.
Zudem bleibt die physische Sicherheit der Hardware ein Faktor: Wer physischen Zugriff auf einen ungesicherten Switch-Port hat, könnte versuchen, das VLAN-Tagging zu manipulieren.
- Wie verhindert eine VLAN Sicherheitsarchitektur den Zugriff durch unbefugte Geräte?
- Warum ist die Netzwerksegmentierung VLAN für die Sicherheit essenziell?
- Wie gelingt die praktische Umsetzung der VLAN Isolierung einrichten?
Dasselbe Thema heißt auch Physische Geräte Netzwerkschutz.
Dieser Teil behandelt auch VLAN für Datenverkehr trennen.
Dieser Teil behandelt auch Netzwerkstruktur absichern mit VLAN.
VLAN für Datenverkehr trennen
Verwandte Artikel
- KI Netzautonomie Qualität: Beste Strategien für Netzqualität
- Wie setzt man QoS für die Latenzreduzierung praktisch um?
Welche Vorsichtsmaßnahmen sind bei der physischen Implementierung der VLAN-Trennung zu beachten? Die physische Sicherheit der Hardware ist ein wichtiger Faktor, da ein Angreifer mit Zugriff auf einen ungesicherten Switch-Port die VLAN-Tagging-Mechanismen manipulieren könnte. Daher muss die Zugänglichkeit der Netzwerkgeräte streng kontrolliert werden, um eine unbeabsichtigte oder böswillige Änderung der Segmentierung zu verhindern. Diese Vorsichtsmaßnahmen stellen sicher, dass die logische Trennung durch VLAN auch physisch geschützt ist.
Es ist ratsam, dass Ports, die für Endgeräte konfiguriert werden, ausschließlich für den vorgesehenen Zweck genutzt werden. Eine Überprüfung der Port-Zuweisung gewährleistet, dass nur der erlaubte Datenverkehr übertragen wird und die Trennung durch VLAN effektiv bleibt.
Diese Überprüfung ist ein notwendiger Schritt, um die Sicherheit durch Trennung zu gewährleisten.
Wenn man die VLAN Isolierung einrichten, sollte man stets die Konfiguration der Trunk-Ports sorgfältig prüfen, da diese Verbindungen zwischen Switches den gesamten geteilten Datenverkehr transportieren.
Eine fehlerhafte Einstellung dieser Ports kann dazu führen, dass die isolierten Datenströme unerwünscht miteinander kommunizieren und somit die Sicherheit durch Trennung untergraben.
Kommentare 0