VLAN Heimnetzwerk Design: Tipps zur Netzwerk Segmentierung
Das Thema dieses Abschnitts ist VLAN Heimnetzwerk Design.
Ein VLAN Heimnetzwerk Design ermöglicht es, die Sicherheit und Stabilität Ihres privaten Netzwerks durch die logische Trennung von Geräten massiv zu erhöhen. In diesem Artikel erfahren Sie, wie Sie eine professionelle Netzwerk Segmentierung Tipps umsetzen, um IoT-Geräte, Arbeitsstationen und Gäste von kritischen Daten zu isolieren.
Wichtige Takeaways: * Logische Trennung durch VLANs verhindert die Ausbreitung von Sicherheitsrisiken. * Die Segmentierung schützt private Daten vor unsicheren IoT-Geräten. * Ein gut geplanter VLAN Aufbau Anleitung sorgt für skalierbare Heimnetzwerke.
Wie starte ich mit einem VLAN Heimnetzwerk Design?
In der späten Nacht am Schreibtisch skizziere ich mit zitternder Hand die ersten Grenzen für mein vlan.
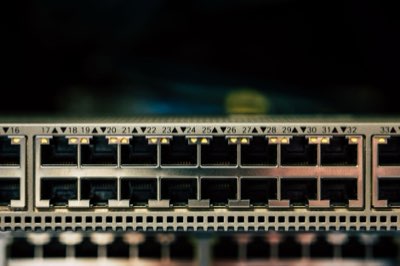
Ich sitze vor meinem Switch und betrachte das Gewirr aus Kabeln, die zu verschiedenen Geräten wie dem Smart-TV, dem Laptop und der Spielkonsole führen. Ein VLAN Heimnetzwerk Design beginnt nicht mit dem Stecken der Kabel, sondern mit der Definition klarer logischer Grenzen.
Das Ziel ist es, ein Netzwerk zu schaffen, in dem ein infiziertes Smart-Home-Gerät nicht einfach auf Ihren privaten PC zugreifen kann.
Durch die Zuweisung unterschiedlicher VLAN-IDs zu verschiedenen Switch-Ports oder SSIDs schaffen Sie isolierte Welten innerhalb einer einzigen physischen Infrastruktur.
Ein Sicheres Heimnetzwerk VLAN erfordert zunächst eine Übersicht über alle geplanten Subnetze und deren jeweilige Sicherheitsbedürfnisse. Sie müssen entscheiden, welche Geräte miteinander kommunizieren dürfen und welche strikt isoliert bleiben müssen.
In diesem Prozess ist der erste Schritt die Definition der Anwendungsbereiche am wichtigsten.
Welche Hardware brauche ich für die Netzwerksegmentierung? Ich ziehe ein gelbes Patchkabel aus der Tasche und prüfe, ob der Switch die notwendigen Layer-2-Funktionen unterstützt. Die Hardware ist das Fundament, auf dem die logische Trennung stattfindet.
Damit eine Netzwerk Segmentierung Tipps effektiv umgesetzt werden kann, benötigen Sie einen Managed Switch, der VLAN-Tagging (802.1Q) unterstützt. Ein Standard-Router für den Heimgebrauch reicht oft nicht aus, da er keine logische Trennung auf Port-Ebene erlaubt.
Zusätzlich ist ein Router oder Firewall-System erforderlich, das Inter-VLAN-Routing beherrscht. Nur so können Sie kontrollierte Kommunikationswege zwischen den isolierten Netzen definieren.
Eine gezielte IP Adressierung VLAN Heim Strategie stellt sicher, dass jedes Segment sein eigenes Subnetz erhält.
Wie sieht der Prozess für die VLAN Aufbau Anleitung aus?
Ich öffne das Web-Interface des Switches und navigiere durch die Menüs, um die ersten VLAN-IDs anzulegen. Der Prozess erfordert Disziplin und eine systematische Vorgehensweise.
Um ein stabiles Netz aufzubauen, folgen Sie diesen drei Schritten:
- Erstellen Sie die VLAN-IDs auf dem Switch, zum Beispiel VLAN 10 für Privates, VLAN 20 für IoT und VLAN 30 für Gäste. 2. Konfigurieren Sie die Ports: Weisen Sie die Ports, an denen die entsprechenden Geräte hängen, der jeweiligen VLAN-ID zu (Access Ports). 3. Richten Sie Trunk-Ports ein, um die VLAN-Informationen zwischen Switch und Router zu übertragen.
Ein abschließender Check der Konfiguration stellt sicher, dass kein Gerät versehentlich im falschen Segment landet. Ich habe selbst einmal vergessen, einen Port korrekt zu taggen, was zu massiven Verbindungsproblemen führte.
- Definition der VLAN-IDs und Subnetze.
- Konfiguration der Switch-Ports und Trunk-Verbindungen.
- Einrichtung der Firewall-Regeln zur Inter-VLAN-Kommunikation.
Wie gelingt eine effektive Geräte isolieren Heim Strategie?
Ich betrachte die Liste der angesetzten IP-Adressen und stelle sicher, dass das IoT-Netzwerk keinen Zugriff auf den NAS-Speicher hat. Die Isolierung ist der Kern der Sicherheit.
Die Strategie zur Geräte isolieren Heim muss auf dem Prinzip des geringsten Privilegs basieren. Das bedeutet, dass ein Gerät nur die Zugriffsrechte erhält, die es für seine Funktion zwingend benötigt.
Ein Beispiel für die Anwendung: Wenn Sie ein Smart-Home-Gateway nutzen, platzieren Sie dieses in ein eigenes VLAN. So können die Sensoren zwar mit dem Gateway sprechen, aber der Zugriff auf Ihre privaten Computer bleibt blockiert.
| Segment | Primärer Zweck | Sicherheitsniveau |
|---|---|---|
| Management | Netzwerk-Infrastruktur | Hoch |
| Privat | Arbeitsgeräte & Medien | Hoch |
| IoT | Smart Home & Kameras | Mittel |
Was sind die Probleme bei der IP-Adressierung im Heim-VLAN? Ich tippe die Subnetzmasken in das Terminal ein und stelle sicher, dass sich die Adressbereiche nicht überschneiden. Die Planung der Adressbereiche ist entscheidend für die Routing-Logik.
Die größte Herausforderung bei der IP Adressierung VLAN Heim ist die Vermeidung von Routing-Schleifen und die korrekte Zuweisung von DHCP-Pools. Jedes VLAN benötigt ein eigenes, eindeutiges Subnetz (z. B. 192.168.10.0/24 für VLAN 10).
Wenn Sie die VLANs über einen Router verbinden, müssen Sie Firewall-Regeln festlegen, die den Traffic zwischen den Subnetzen regeln. Ohne diese Regeln wäre die Trennung rein theoretisch und würde bei der ersten Interaktion zwischen den Netzen zusammenbrechen.
Dasselbe Thema heißt auch VLAN Netzwerk Trennung Zuhause.
Dieser Teil behandelt auch Netzwerksicherheit erhöhen.
Verwandte Artikel
- VLAN IoT Sicherheit: Wie man eine sichere Umgebung schafft
- Wie lässt sich die IoT Verbindungseffizienz steigern?
Wann ist ein VLAN Heimnetzwerk Design besonders kritisch? Ein VLAN Heimnetzwerk Design wird besonders kritisch, wenn sensible Daten, wie beispielsweise Finanzinformationen oder persönliche Dokumente, im Netz zirkulieren. Die logische Trennung stellt hier sicher, dass selbst wenn ein weniger sicheres Gerät kompromittiert wird, der Zugriff auf diese kritischen Daten verhindert wird. Diese Trennung ist essenziell für die Aufrechterhaltung der Datensicherheit im privaten Umfeld.
Die Notwendigkeit einer strikten Segmentierung steigt, sobald verschiedene Arten von Geräten im selben physischen Raum operieren. Ein IoT-Gerät, das möglicherweise eine bekannte Sicherheitslücke aufweist, darf nicht die Kommunikationswege zu Arbeitsstationen nutzen.
Dies erfordert eine sorgfältige Anwendung der VLAN-Prinzipien.
Ein gut geplanter VLAN Aufbau Anleitung muss daher die Risikobewertung der einzelnen Gerätetypen berücksichtigen. Geräte mit hohem Sicherheitsbedarf benötigen die strengste Isolation innerhalb des VLAN Heimnetzwerk Designs.
Welche Sicherheitsüberlegungen sind bei der VLAN-Implementierung wichtig? Die Sicherheitsüberlegungen bei der VLAN-Implementierung erfordern eine ständige Überprüfung der Firewall-Regeln zwischen den Segmenten. Es muss sichergestellt werden, dass die Kommunikationswege nur auf das Nötigste beschränkt sind, um das Prinzip des geringsten Privilegs durchzusetzen. Eine fehlerhafte Regelung kann die gesamte Isolation des VLAN Heimnetzwerk Designs untergraben.
Ein Vergleich zwischen einem unsegmentierten und einem segmentierten Heimnetzwerk zeigt, dass die Angriffsfläche bei letzterem deutlich reduziert wird. Das IoT-Netzwerk kann beispielsweise nicht direkt auf die Arbeitsstationen zugreifen, selbst wenn es kompromittiert wird.
Diese Isolierung ist der primäre Vorteil des VLANs.
Die Bedingung für einen erfolgreichen Schutz ist die korrekte Anwendung des VLAN-Tagging auf allen beteiligten Geräten und Switches. Sollte das Tagging auf einem Trunk-Port fehlen, kann der Datenverkehr ungefiltert zwischen den logischen Segmenten wandern.
Kommentare 0